
Sécurité du compte
Le menu des paramètres a deux moitiés. Mon compte contient ce qui n’appartient qu’à vous — Profil, Sécurité, Préférences, Données personnelles, Supprimer mon compte. La moitié de l’organisation contient ce que tous les membres partagent — dont Sécurité, Clés API et Zone de danger. Cette page couvre les deux.
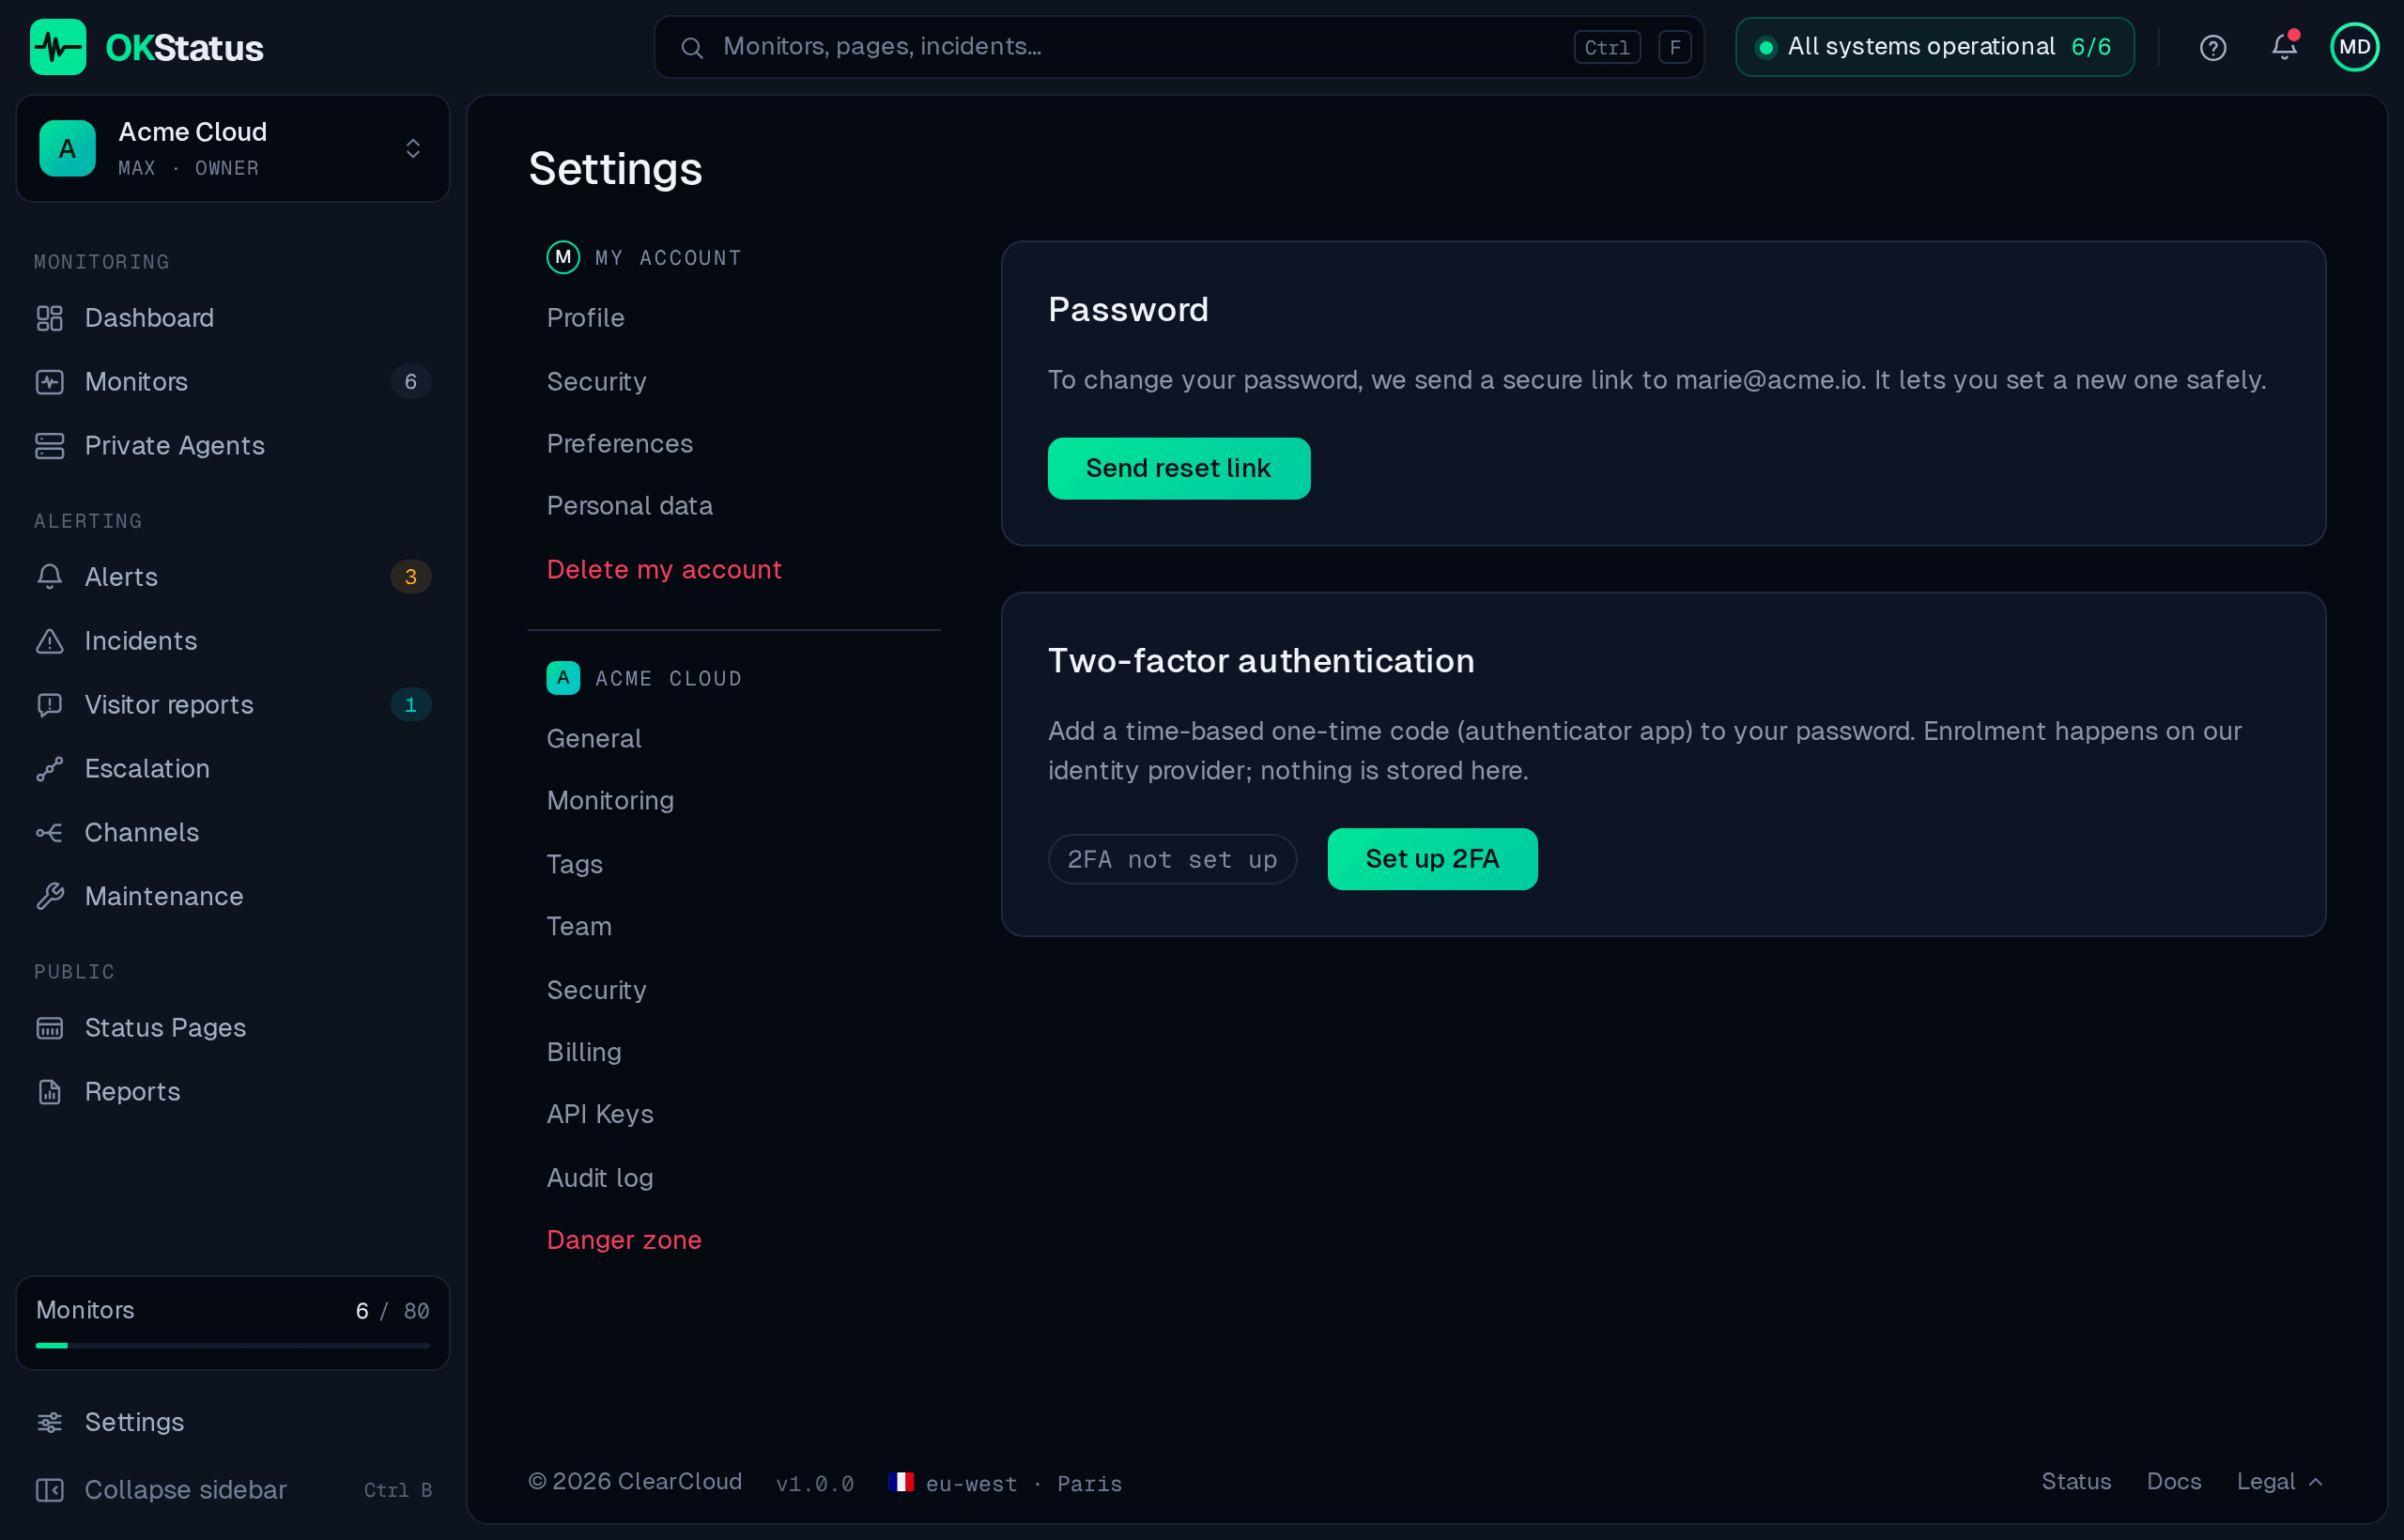
Mot de passe
Section intitulée « Mot de passe »OKStatus ne stocke jamais votre mot de passe : la connexion passe par Keycloak, hébergé en France.
Pour le changer, utilisez Envoyer le lien de réinitialisation dans Mon compte → Sécurité — un lien sécurisé est envoyé à votre adresse et vous permet d’en définir un nouveau. Si vous vous connectez via Google, GitHub, GitLab ou le SSO de votre entreprise, il n’y a pas de mot de passe OKStatus à changer ; la page vous indique alors quel fournisseur détient votre compte.
Authentification à deux facteurs (2FA)
Section intitulée « Authentification à deux facteurs (2FA) »Disponible sur tous les plans. Ajoutez un code à usage unique basé sur le temps, depuis une application d’authentification, en plus de votre mot de passe :
- Allez dans Paramètres → Mon compte → Sécurité.
- Cliquez sur Configurer la 2FA — vous êtes redirigé vers l’écran d’enrôlement du fournisseur d’identité.
- Scannez le QR code avec votre application et confirmez.
La page affiche 2FA activée une fois l’opération faite, et Ajouter un autre appareil permet d’enrôler une seconde application. Le secret vit chez le fournisseur d’identité ; rien n’est stocké côté OKStatus.
Imposer la 2FA à toute l’organisation
Section intitulée « Imposer la 2FA à toute l’organisation »Sur Enterprise, la page Sécurité de l’organisation comporte un interrupteur : Tous les membres doivent utiliser la 2FA. Les membres sans application d’authentification sont redirigés vers l’écran d’enrôlement à leur prochaine requête. Les organisations en SSO obligatoire en sont exemptées — c’est le fournisseur d’identité qui impose le MFA.
Clés d’API
Section intitulée « Clés d’API »Les clés d’API authentifient l’API REST publique et le provider Terraform. Elles sont disponibles à partir du plan Max.
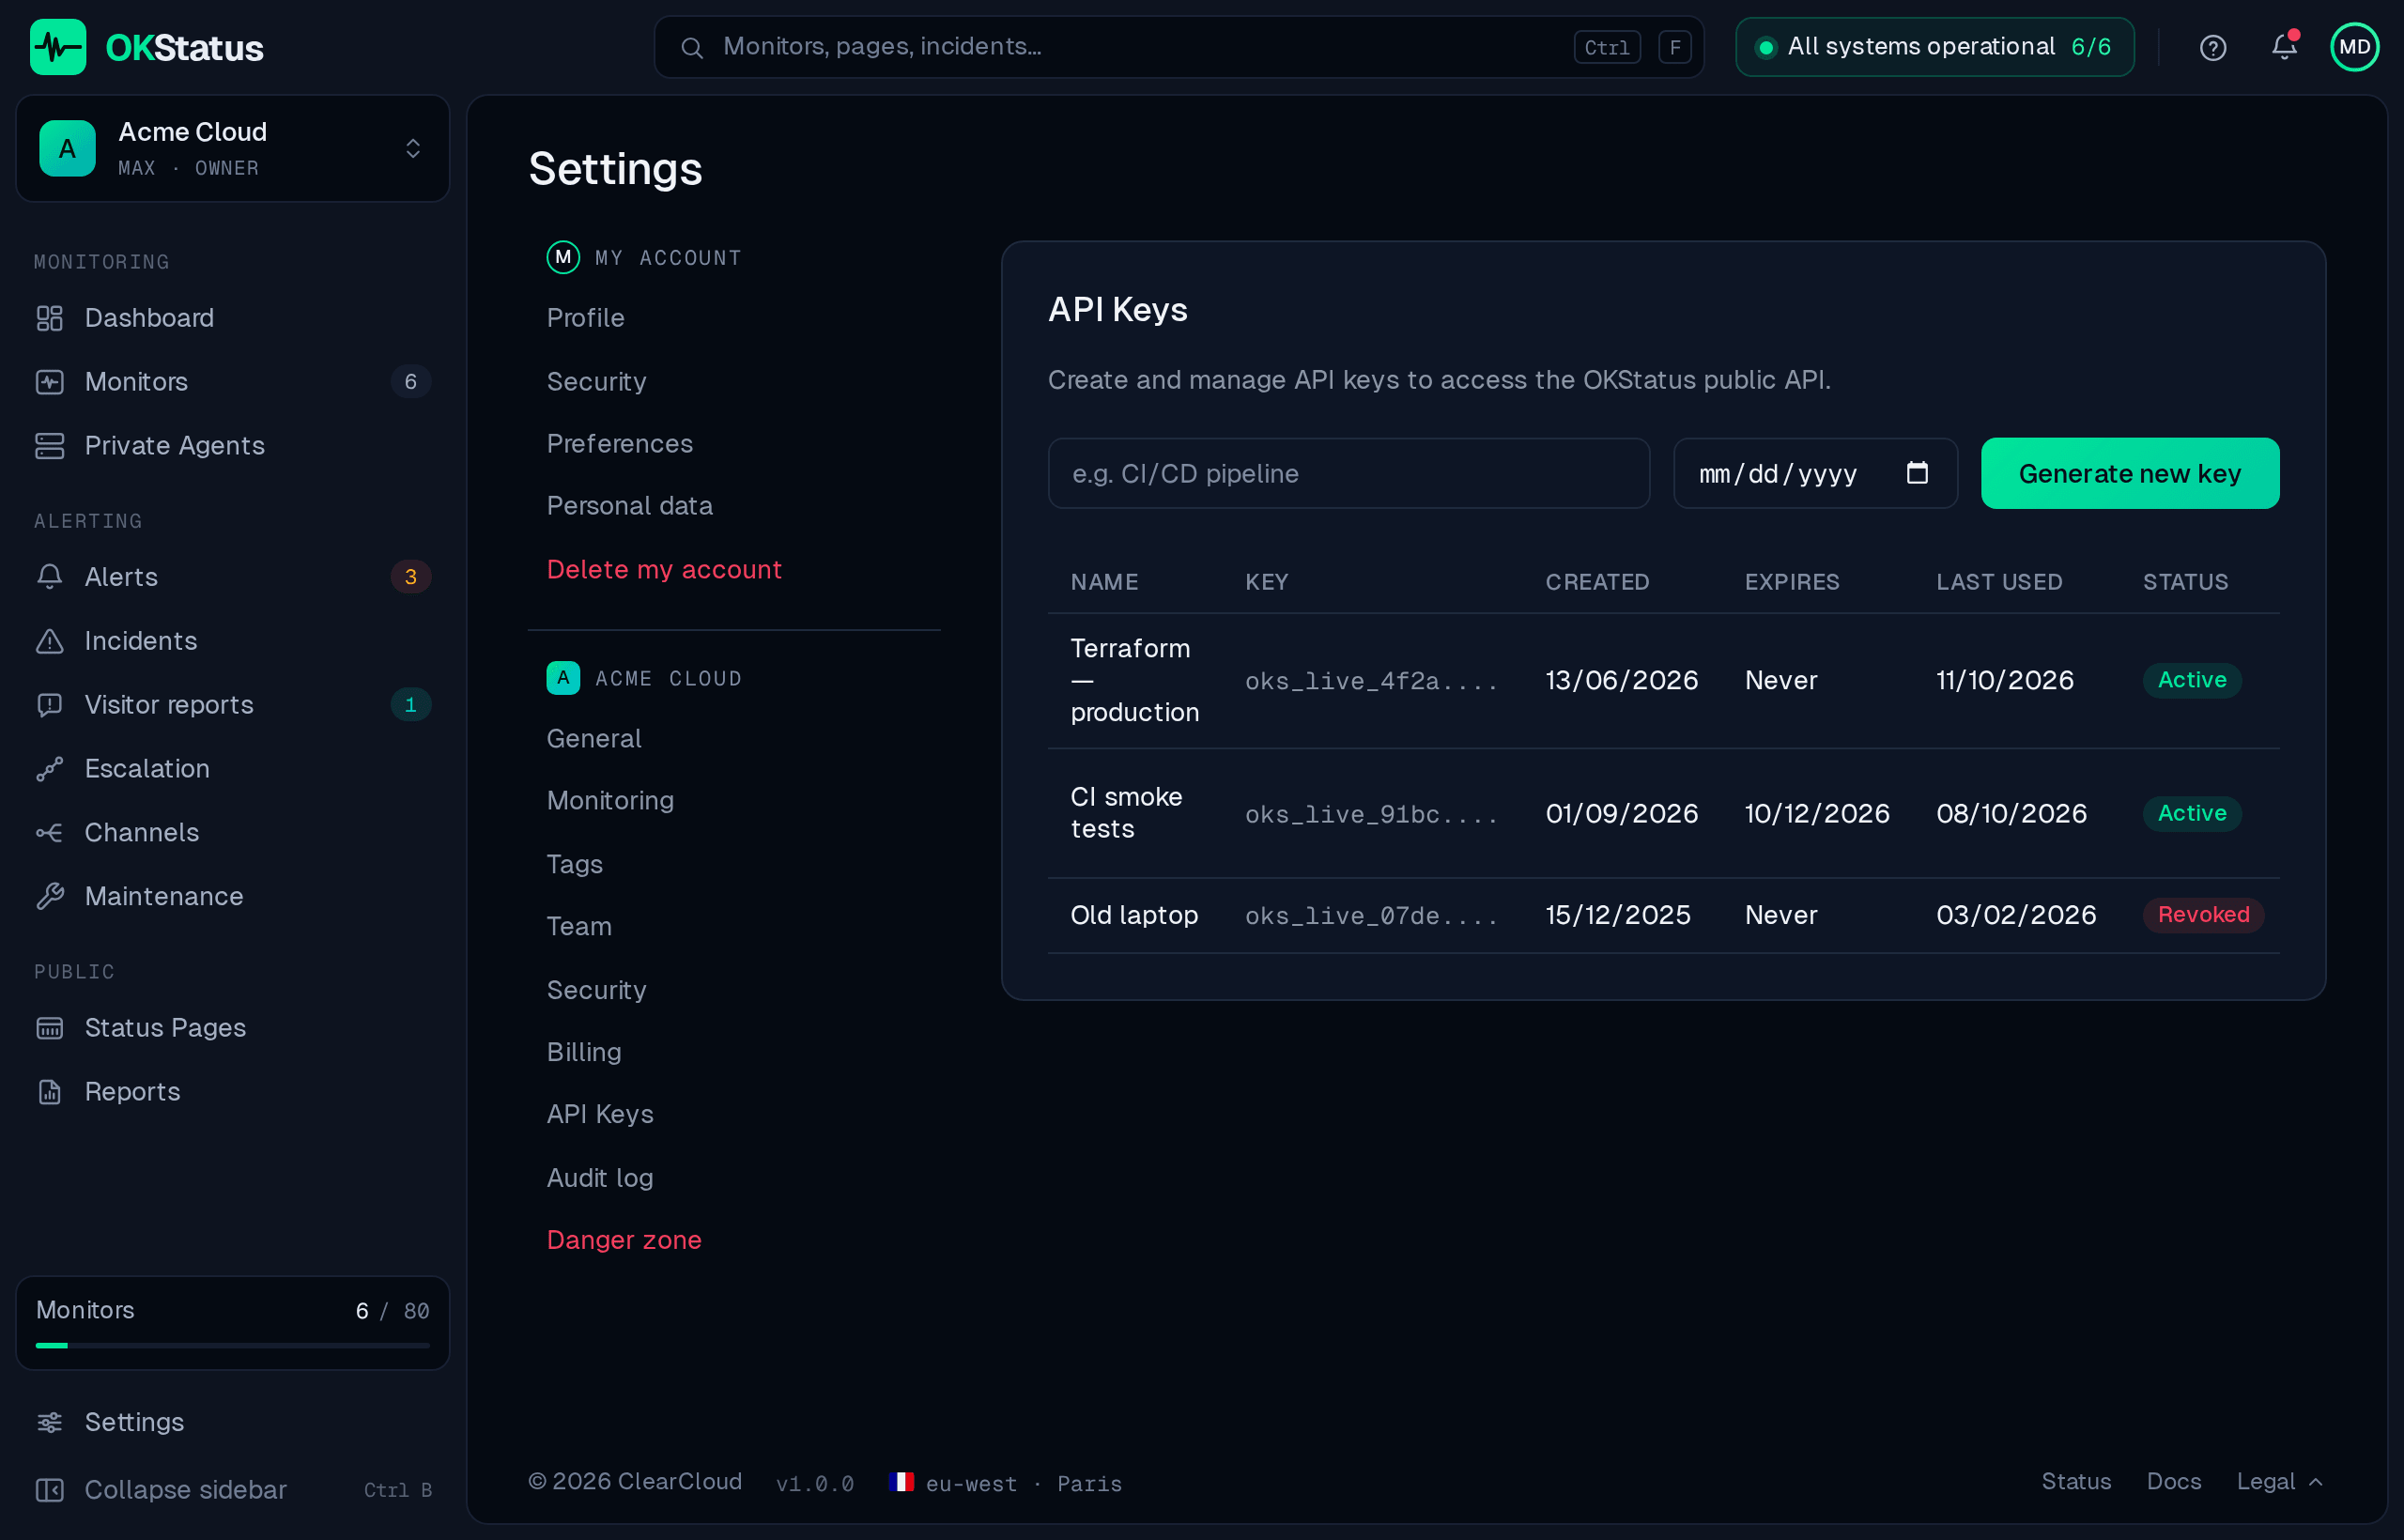
- Allez dans Paramètres → Clés API.
- Donnez un nom à la clé (ex. « pipeline CI/CD ») et, éventuellement, une date d’expiration — laissez vide pour une clé qui n’expire jamais.
- Cliquez sur Générer une nouvelle clé et copiez-la immédiatement : la
valeur
oks_live_…est affichée une seule fois, jamais de nouveau.
La liste montre pour chaque clé son nom, sa valeur masquée, sa date de création, sa dernière utilisation, son expiration et son statut. Vous pouvez la faire tourner — ce qui émet une nouvelle valeur pour la même entrée — ou la révoquer ; les deux prennent effet immédiatement.
Les clés ayant une date d’expiration envoient un rappel par email au propriétaire de l’organisation à 30, 14 et 7 jours avant l’échéance, une fois par palier.
Vos données (RGPD)
Section intitulée « Vos données (RGPD) »- Mon compte → Données personnelles → Exporter mes données construit une archive ZIP de tout ce qui est rattaché à votre organisation — monitors, incidents, checks, alertes — et lance le téléchargement. Un lien de secours vous est aussi envoyé par email ; les deux expirent après 48 heures.
- Mon compte → Supprimer mon compte supprime votre compte, de façon irréversible, ainsi que votre identifiant chez le fournisseur d’identité. Ce qui arrive à l’organisation dépend de votre place dans celle-ci : un membre la quitte simplement, et elle reste en place pour les autres ; un propriétaire qui a d’autres membres doit d’abord transmettre la propriété (Nommer owner, dans Équipe) ou supprimer l’organisation ; si vous en êtes le seul membre, l’organisation part avec vous.
- Zone de danger → Supprimer l’organisation est l’action du propriétaire. Elle supprime définitivement l’organisation et tout ce qu’elle contient — monitors et leur historique, pages de statut, canaux d’alerte, clés d’API et journal d’audit — résilie l’abonnement et prévient les autres membres par email. Vous devez saisir le nom de l’organisation pour confirmer.
Comment OKStatus protège ce que vous stockez
Section intitulée « Comment OKStatus protège ce que vous stockez »- Les secrets sont chiffrés au repos en AES-256-GCM, avec une clé qui n’est
pas stockée avec les données : identifiants de monitor (basic auth HTTP,
utilisateur et mot de passe de base de données, clés d’API LLM), jetons de
canaux d’alerte et secrets de webhook, et clés d’API. Ils sont masqués en
***dans l’API, dans les exports et dans le journal d’audit, et retirés des messages d’erreur. - TLS 1.2+ sur tous les hôtes publics, avec HSTS.
- Chaque sonde a son propre identifiant, rattaché à sa région : elle ne reçoit que les vérifications de cette région et ne peut transmettre de résultats que pour elle. Un identifiant se révoque seul, sans toucher aux autres régions.
- Les rôles (propriétaire, admin, membre, lecteur) sont appliqués côté serveur, pas seulement dans l’interface — voir Équipe & rôles.
- Tout ce qui change est écrit dans le journal d’audit.
Le tableau complet, hébergement, sous-traitants et divulgation de vulnérabilités compris, est sur le centre de confiance.