
Journal d'audit
Le journal d’audit répond à une seule question : qui a changé ça, et quand ? Il enregistre chaque création, modification et suppression effectuée sur les ressources de votre organisation, par une personne dans le tableau de bord ou par une clé d’API.
Disponible sur le plan Enterprise, dans Paramètres → Journal d’audit.
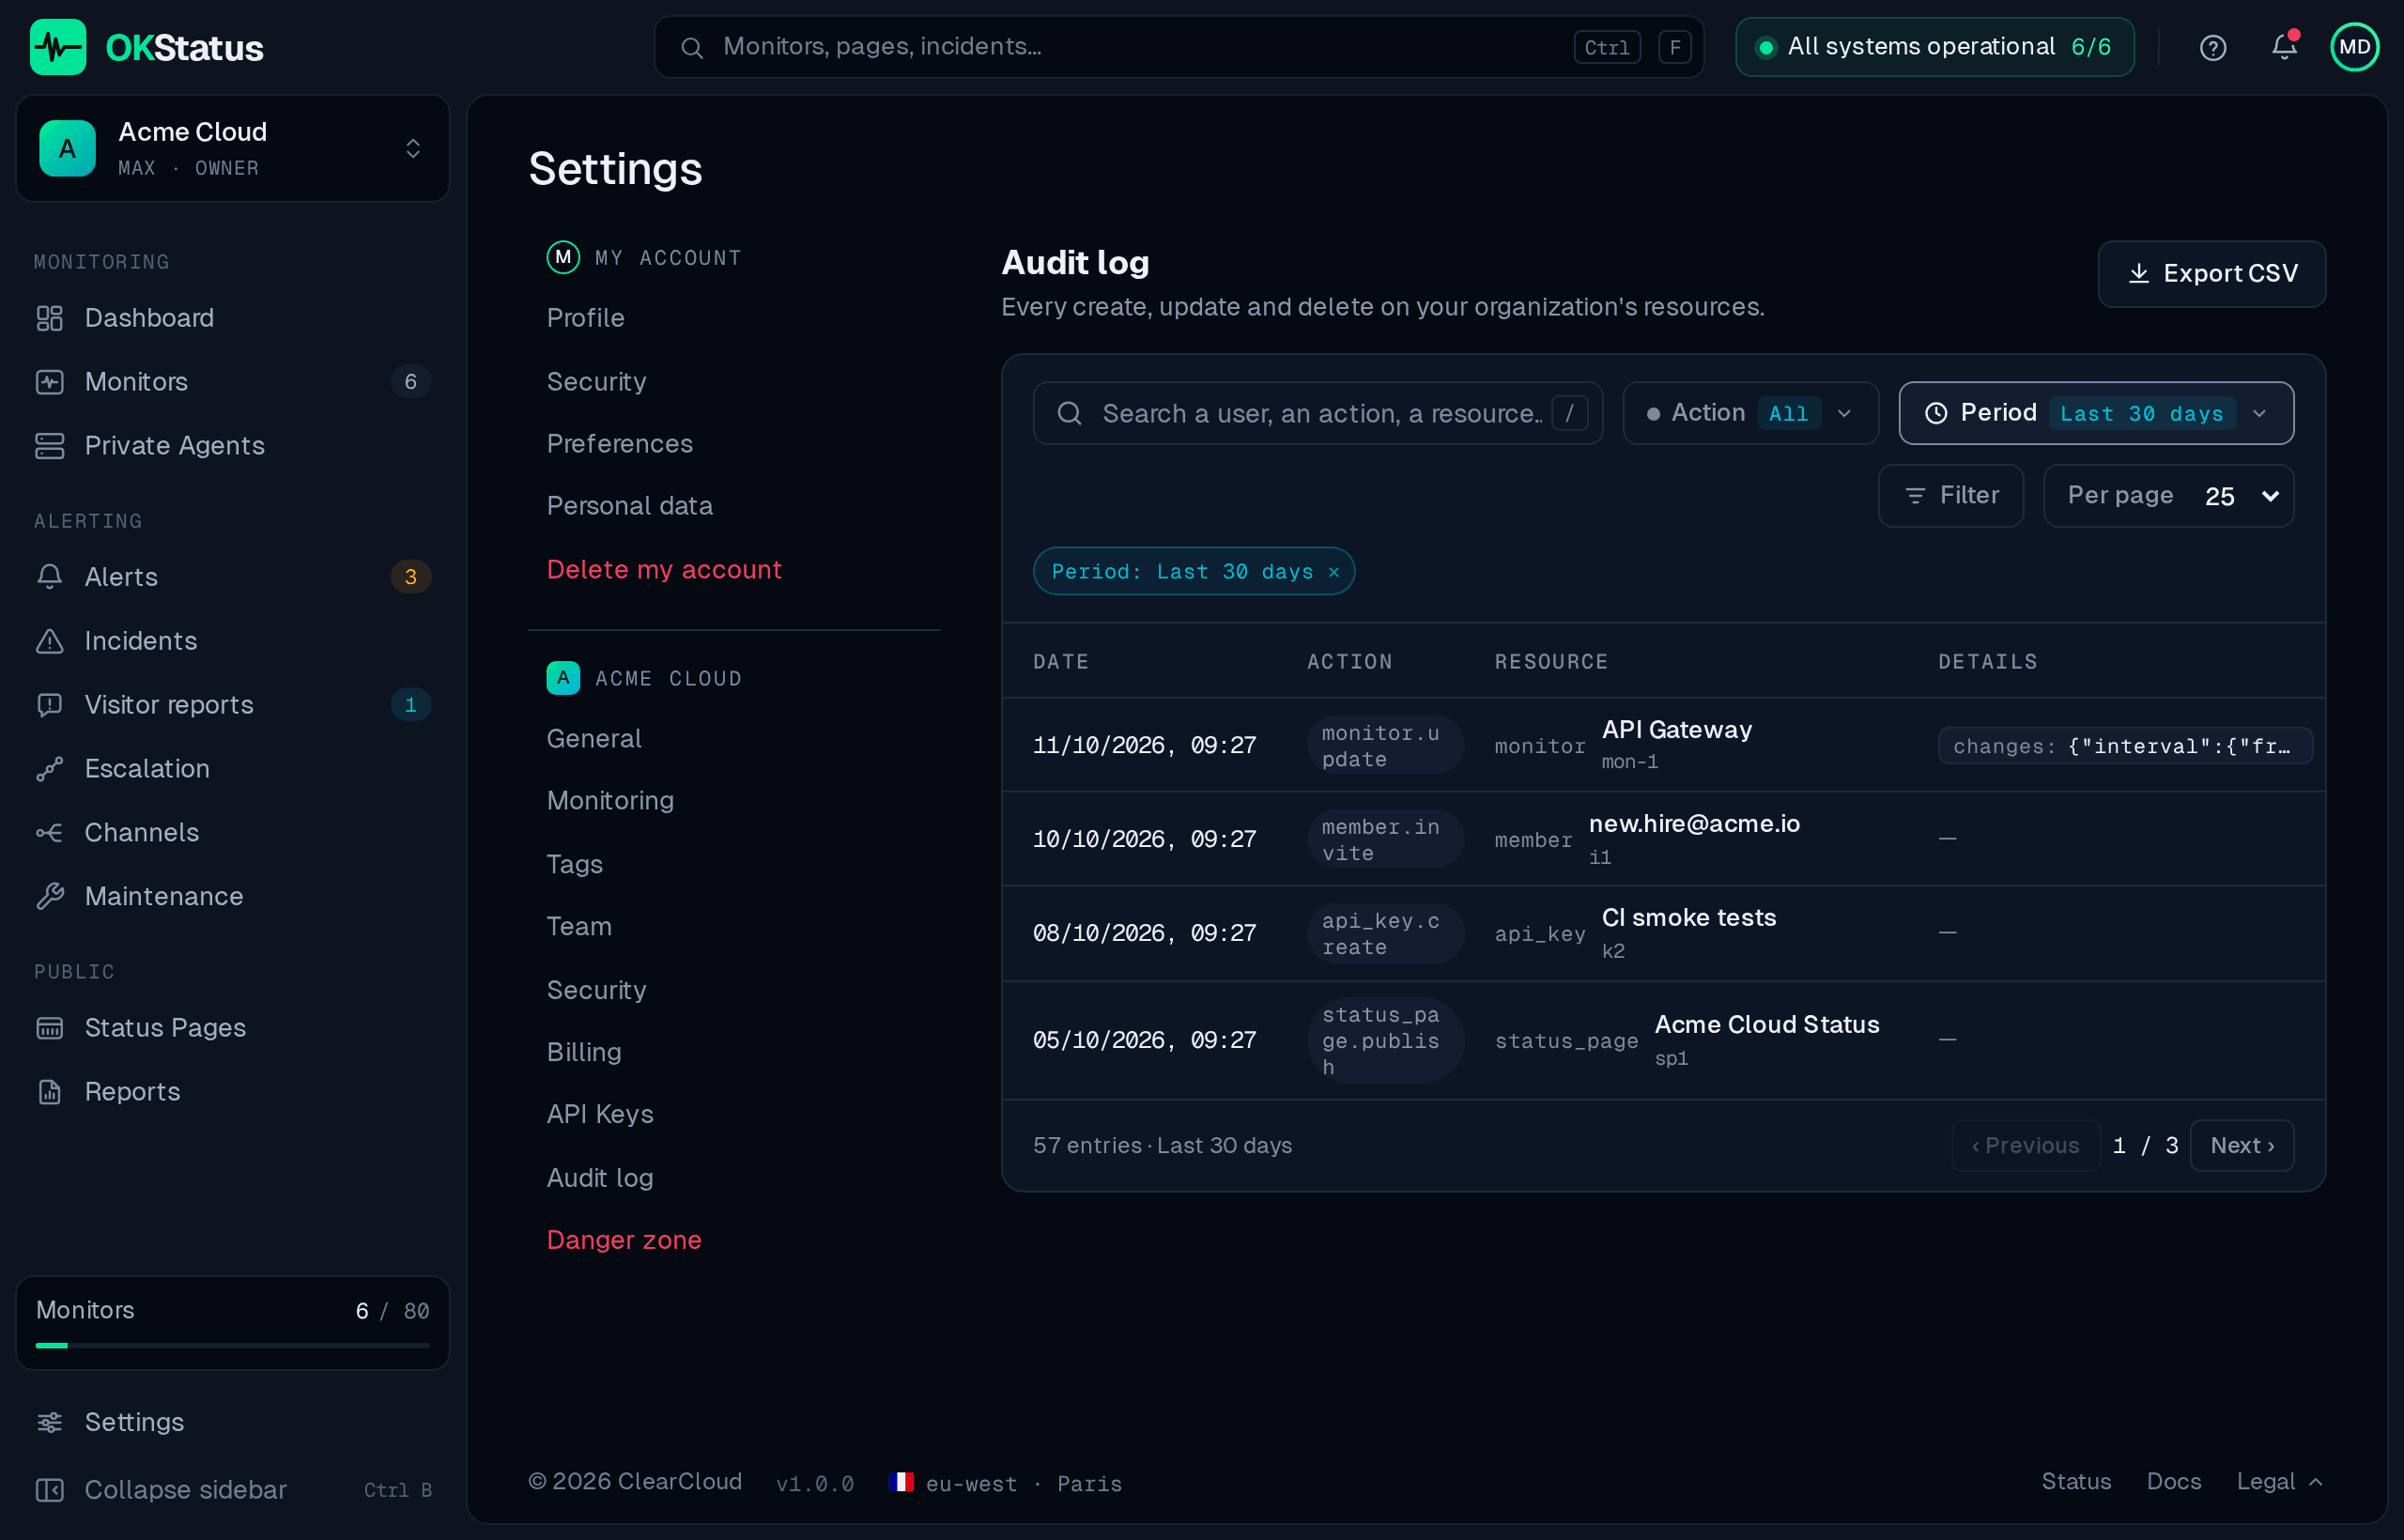
Ce que contient une ligne
Section intitulée « Ce que contient une ligne »| Colonne | De quoi il s’agit |
|---|---|
| Date | Quand le changement a eu lieu. |
| Action | create, update, delete, invite, revoke, rotate, export. |
| Ressource | Le type (monitor, alert_channel, status_page, member, api_key, escalation_policy, organization), le nom actuel de la ressource et son identifiant complet. |
| Détails | Ce qui a réellement changé — les champs touchés, ou un résumé court du contenu. |
| Utilisateur | L’email ou le nom d’utilisateur de l’auteur, ou API key: <nom> si l’action vient de l’API publique. |
| Adresse IP | L’adresse cliente d’où venait la requête. |
La liste est paginée, la plus récente d’abord — 25, 50 ou 100 lignes par page — et se recherche par utilisateur, action ou ressource, avec un filtre par action.
Ce qui est enregistré
Section intitulée « Ce qui est enregistré »- Monitors — créés, modifiés, supprimés.
- Canaux d’alerte — créés, modifiés, supprimés.
- Pages de statut — créées, modifiées, supprimées.
- Politiques d’escalade — créées, modifiées, supprimées.
- Équipe — invitations envoyées, rôles changés, membres retirés.
- Clés d’API — créées, tournées, révoquées.
- Organisation — export RGPD des données, suppression de l’organisation.
- Alertes — acquittements, y compris « tout acquitter ».
Les identifiants n’y apparaissent jamais : mots de passe de monitor, jetons de canaux et valeurs de clés d’API sont masqués avant l’écriture de la ligne.
Fenêtres et rétention
Section intitulée « Fenêtres et rétention »La page affiche les 90 derniers jours par défaut ; le filtre Période passe aux 30 derniers jours, aux 12 ou aux 24 derniers mois. Les lignes d’audit sont conservées au moins 12 mois quelle que soit la rétention habituelle de votre plan, parce qu’il s’agit de preuves de conformité et non de données de supervision.
Export pour un auditeur
Section intitulée « Export pour un auditeur »Exporter en CSV, en haut de la page, télécharge la période et les filtres
affichés dans okstatus-audit-<org>-<jours>d.csv, avec les colonnes
timestamp, actor, action, resource_type, resource_id, ip_address, metadata.
Le même export est accessible par URL en étant connecté au tableau de bord comme propriétaire ou admin, ce qui est pratique pour une extraction récurrente :
/api/audit?format=csv&days=365Les paramètres optionnels action= et resourceType= affinent encore.
Fiabilité
Section intitulée « Fiabilité »Une écriture d’audit qui échoue est comptée et journalisée plutôt que perdue silencieusement, et pour les actions les plus sensibles en conformité — changement de rôle, révocation de clé, suppression d’organisation — l’opération elle-même échoue si sa ligne d’audit ne peut pas être écrite. Un trou dans ce journal est traité comme un défaut, pas comme un désagrément.